币安复现 63 亿美金是如何被盗的:黑客潜伏 4 个月,攻破 3 台电脑,犯下史诗级大案
吐槽解读
四个月,三台笔记本,一个 3,414 字节的文件,最后换走 63 亿美金。整条链子里最贵的不是漏洞,是信任:搜索引擎里排第一的安装包、真人视频面试、HR 主动分享的生活照、CEO 发来的「作业」,每一步都长得像日常工作。
把三台电脑串起来的也不是什么高深 0day,而是投毒工具链、假招聘和内部 AI 工具的组合。安全团队换过设备,权限却还留在那儿;等夏天过去,饵就收网了。真要防,得防到「人会用工作电脑装陌生仓库」这一层。
四个月三台电脑:63 亿美金是怎么被搬走的
根据币安最新公布的细节,这是足以拍成网飞的一个故事。
| 维度 | 要点 |
|---|---|
| 时间线 | 2026 年 6 月投毒 Homebrew 包 → 9 月假招聘 → 10 月 30 日收网,潜伏约 4 个月 |
| 突破口 | 三台笔记本:工程师小 A、求职者小 B、电脑小 C;一个 3,414 字节的文件是转折点 |
| 损失 | 63 亿美金,被称为史上最大单笔加密盗窃 |
| 归因 | 11 月 1 日 FBI 通告归到朝鲜,代号 TraderTraitor |
| 手法 | 假招聘、供应链投毒、直接改交易三类并用,被称作「集大成者」 |
2026 年 6 月,币安钱包运维团队的一名工程师小 A在搜索引擎里敲下一个 AI 编程工具的名字。他要装这个工具。他找到的第一条结果是一个 Homebrew 安装包。他装上了。
但他不知道,这个包是黑客改过的。币安的安全团队马上发现了异常,紧急把设备换了一遍,只可惜,小 A 依然暴露了币安钱包基础设施的权限。饵撒下去,黑客要做的就是等。从六月的这一天起,这个即将犯下史上最大金额金融盗窃案的黑客们,等了一个夏天。
九月,他们等来了一个求职者的面试。黑客化身「项目总监」,在正规招聘平台上约到了软件工程师 小B的面试。小B 简历很好,做币安开发,也许是想换换环境,出来找找机会。第一轮面试是真人视频。「HR」除了提问,还主动分享了自己的社交账号,里面有生活照、有视频、有日常。聊的很开心。
第二轮换了一个常用的社交聊天软件。小 B 面对着自称「 CEO」的人,对答如流。面试快结束的时候,CEO 说,做个作业吧。他发来一个代码仓库。小B 把它下载到了工作电脑上,按说明开始 setup。
那个 3,414 字节的文件,是 63 亿美金被盗案的转折点。 它绕过了币安的终端安全防护工具,利用币安内部的 AI 工具,找到了团队在小 A 哪里留下的记号。 最终,在 10 月 30 日,一切准备就绪,黑客们决定收网,他们登录了一个叫小 C 的电脑,在币安的眼皮底下,拿走了 63 亿美金。
四个月,三台笔记本,换来了 63 亿美金。
FBI 归因朝鲜:TraderTraitor 代号的来龙去脉
01 黑客定位
11 月 1 日,美国联邦调查局发了一则通告,把 10 月 29 日币安被盗的那笔63 亿美金归到了朝鲜头上。通告里用了一个词:TraderTraitor。如果搜索这个名字,会发现,交易所的几起大案,Bybit 的 15 亿,Bitget 的 3 亿,以及前几年的几起加密货币大案,都和这个名字有关。
TraderTraitor 不是一家公司,也不是组织架构图上的一格。它是美国政府给一类行为起的代号。2022 年 4 月,FBI、美国网络安全和基础设施安全局(CISA)、美国财政部联合发过一份通告,编号 AA22-108A。那是这个词第一次正式出现。当时它指的是几款伪装成炒币软件的木马,比如DAFOM、TokenAIS、CryptAIS,界面做得像模像样,装上去就开始偷私钥。
干这件事的人,业界一直叫 Lazarus Group、APT38、BlueNoroff、Stardust Chollima,这不是四支队伍。Lazarus,也就是拉撒路是总称;APT38(Mandiant)、BlueNoroff(卡巴斯基)、Stardust Chollima(CrowdStrike)是不同安全公司给同一条搞钱的线起的三个名字。
两年后,这个标签落到了具体的行为上。2024 年 12 月 23 日,FBI、美国国防部网络犯罪中心、日本警察厅联合发布 DMM 被盗 3 亿美金案的归因,第一次用”被追踪为 TraderTraitor 的朝鲜网络行为者”这种说法,并列出了它的三个别名:Jade Sleet(微软叫法)、UNC4899(谷歌叫法)、Slow Pisces(Palo Alto叫法)。
现在信息比较明确了,TraderTraitor 是 Lazarus 这个大集团里,专门做加密资产的,也是现在最来钱的。它至少从 2020 年起就只盯区块链——交易平台、DeFi、钱包服务商、加密基金,还有手里攥着大量币的个人。
从抢银行到抢交易所:Lazarus 三次手法升级
02 从抢银行到抢交易所
Lazarus 是个伞形名字,底下什么都有,2014 年删索尼影业的硬盘,2016 年从孟加拉央行往外转钱。比如孟加拉央行这一笔,下手的当时叫 APT38,也叫 BlueNoroff。2016 年 2 月,他们伪造 SWIFT 指令(银行之间转账用的那套国际报文),想从孟加拉央行在纽约联储的账户里转走 10 亿美元。最后成了 8,100 万,因为一笔转账的拼写错误,被中间行拦了下来。
那套研究银行的操作流程、找到人工审核的缝隙、伪造指令的手艺,后来被原样搬到了加密货币交易平台。差不多2020 年前后。他们开始升级手法,目标是币圈。原因也好猜,有钱还没有监管,流动性还不错。
下手手段有那么几种。第一种是假招聘。猎头在 LinkedIn 上找你,聊得挺好,最后发来一个「入职前的编程测试」,或者一个「内部工具」的安装包。装上去,机器就归他们了。Ronin 那 6.2 亿美元,就这么没的。
第二种是供应链。不骗人了,改去污染开发者的工具链:GitHub 上的恶意仓库、npm 上的投毒包、JumpCloud 这种身份服务商。一个人中招,下游一串公司跟着中招。
第三种是直接改交易。日本DMM 案里,他们偷的是对方的登录凭证,潜进钱包公司 Ginco 的内部通讯,然后改掉一笔本该正常的转账。Bybit 案里,他们黑进 Safe{Wallet} 一个开发者的电脑,往网页前端塞了一段脚本,签名的人看到的还是正常页面,签下去的却是另一笔。
也包括币安这一次。目前看下来,币安这一次比之前的都要先进,集大成者。几种方法全用上了。可能有人觉得看起来挺好识别的,是不是币安的人都比较傻。其实极难识别,防不胜防,等真发生在身边,完全不敢相信。
| 案件 | 时间 | 金额 | 归因标记 |
|---|---|---|---|
| 币安 | 2026.10 | 63.0 | 官方点名 TraderTraitor(占十二起合计 65%) |
| Bybit | 2025.02 | 15.0 | 官方点名 TraderTraitor |
| Ronin / Axie Infinity | 2022.03 | 6.2 | 归因 Lazarus 体系 |
| Bitget | 2026.09 | 3.88 | 疑似,未获官方确认 |
| DMM Bitcoin | 2024.05 | 3.08 | 官方点名 TraderTraitor |
| WazirX | 2024.07 | 2.35 | 归因 Lazarus 体系 |
| Harmony Horizon | 2022.06 | 1.0 | 归因 Lazarus 体系 |
| Atomic Wallet | 2023.06 | 1.0 | 归因 Lazarus 体系 |
| Alphapo | 2023.07 | 0.60 | 归因 Lazarus 体系 |
| CoinEx | 2023.09 | 0.55 | 归因 Lazarus 体系 |
| Stake.com | 2023.09 | 0.41 | 归因 Lazarus 体系 |
| CoinsPaid | 2023.07 | 0.37 | 归因 Lazarus 体系 |
注:金额按案发时估值折算,同一案件不同机构的数字略有出入;币安按 63 亿美元计(TRM 口径 63.6 亿)。十二起合计约 97.4 亿美元。数据来源:TRM Labs、FBI 通告、CISA AA22-108A、美国财政部 OFAC、BlockSec 及各交易所公告。
EIP-7702委托授权与自动签名管道漏洞让币安热钱包自动授权【58 亿被盗案】
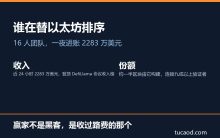
黑客换币多付 1.19 亿:让 Titan Builder 单日狂赚 2283 万美元【以太坊排序生意拆解】@币安被盗@链捕手ChainCatcher
能对上脸的人:朴镇赫与 6000 名网络战士
03 能对上脸的人
美国官方点过名、还留下照片的朝鲜黑客,不止一个。朴镇赫(Park Jin Hyok)、Jon Chang Hyok、Kim Il 都在 2021 年 2 月那份起诉书里;2024 年又多了 Rim Jong Hyok,悬赏 1,000 万美元。
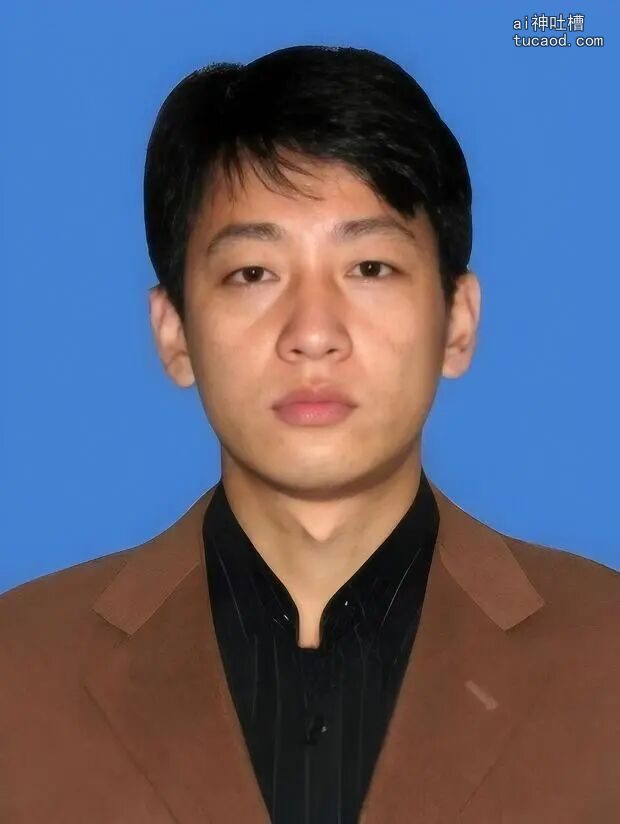
FBI 通缉的朴镇赫(Park Jin Hyok)
朴镇赫是最早被起诉的一个:2018 年 6 月,美国司法部对他提出刑事控告,同年 9 月解封。起诉书说,他参与的共谋包括 2014 年索尼影业攻击、2017 年 WannaCry,以及 2016 年从孟加拉央行转走的 8,100 万美元。他至今在逃,从未出庭。
有个导演在 2025 年做过一部纪录片,《How North Korean Hackers Are Stealing Billions》(这些黑客是如何攻击有钱人的?)。它花了很大篇幅回答的,正是这个问题。
纪录片的故事,是从一个北韩男孩开始的。1990 年代中期。他记得村子里大米吃光的那一天,记得夏天捉蜻蜓充饥,也很早就知道,救援不会来。但他有一样天赋:数字对他来说很轻松。他低头读书,成绩全是满分,然后等。
有一天,一名政府官员来到他的学校,翻看优等生名单。他被选进一个设有高等数学课程的特殊教育项目。12 岁那年,他出国参加国际数学奥林匹克。回来后,他开始接受计算机科学的密集训练,被送进当地一所顶尖大学,学编程、加密、网络安全。全国成千上万的天才儿童走在同一条路上,只有极少数能通过最终选拔。最聪明、也最认可上面的那些,会被送进两个地方之一:核武器计划,或者网络部队。
他被选进了后者,派驻到别的国家。进入这个体系之后,他按军人对待。他和一群同样的年轻男子挤在一间狭小的公寓里,行动受到严密监视。早上 6 点被叫醒,每天工作 15 到 20 个小时。和同单位的其他人一样,他每年必须至少偷到 1 万美元,几乎全部上缴,只留下够活命的一点。
纪录片里有一位计算机科学教授,他说大约有 6,000 名这样的「网络战士」。他对这支部队的评价只有一句:「对他们来说,网络部队是最重要的,因为它是非对称的。它可以用很少的人力和设备,取得巨大的成果。」
每年 1 万美元。这个数字把一个情报机构,变成了一个销售团队。它有 KPI,有考核,有淘汰,有晋升通道。做黑客很苦,道德上也可疑,但它能换来更好的口粮、更好的住房。能选出来的确实是他们的天才,但选出来后,他们也没有选择了。
The End
原文链接:币安复现 63 亿美金是如何被盗的:黑客潜伏 4 个月,攻破 3 台电脑,犯下史诗级大案(来源:@涨声Beatz)
- 币安公布 63 亿美金被盗细节:2026 年 6 月工程师装上被投毒的 Homebrew 包,9 月假招聘骗到求职者工作电脑,10 月 30 日黑客收网,潜伏约四个月。
- TraderTraitor 不是公司也不是组织名,而是美国政府给一类行为起的代号,最早见于 2022 年 4 月 FBI、CISA 与美国财政部联合通告 AA22-108A。
- Lazarus 从 2014 年攻击索尼影业、2016 年伪造 SWIFT 指令转走孟加拉央行 8100 万美元,到 2020 年前后转向加密货币交易平台,研究人工审核缝隙的手艺被原样搬了过来。
- 朝鲜黑客下手主要有三条路径:LinkedIn 假招聘发「入职编程测试」、污染 GitHub 与 npm 工具链、潜进钱包公司改掉本该正常的转账,币安这一次三种全用上了。
- 币安被盗案时间线从 2026 年 6 月第一名工程师中招开始,9 月黑客化身项目总监约面试,10 月 30 日登录小 C 的电脑收网拿走 63 亿美金,11 月 1 日 FBI 发布归因通告。
- 11 月 1 日美国联邦调查局通告把 10 月 29 日币安被盗的 63 亿美金归到朝鲜头上,用词是 TraderTraitor,这也是被称为史上最大单笔加密盗窃的一案。
- 纪录片《How North Korean Hackers Are Stealing Billions》从一名北韩数学天才讲起:12 岁参加国际数学奥林匹克,被选进网络部队后每天工作 15 到 20 小时,每年须至少偷到 1 万美元。
- 2024 年 12 月 23 日 FBI、美国国防部网络犯罪中心与日本警察厅联合发布 DMM 被盗案归因,首次使用「被追踪为 TraderTraitor 的朝鲜网络行为者」,并列出 Jade Sleet 等三个别名。
- 币安安全团队在发现异常后紧急更换了设备,但工程师小 A 依然暴露了钱包基础设施的权限;一个 3414 字节的作业文件绕过终端防护,还借内部 AI 工具找到了留下的记号。
- 按案发时估值折算,十二起朝鲜背景加密盗窃大案合计约 97.4 亿美元,其中币安 63.0 亿占 65%,其余包括 Bybit 15.0 亿、Ronin 6.2 亿、Bitget 3.88 亿与 DMM 3.08 亿等。